


г. Екатеринбург
8(343) 384-55-22
Пн-Пт 09:00-18:00
24 июня 2016
Внимание!
Среди пользователей 1С распространяется опасный вирус-шифровальщик. На почту пользователей приходит электронные письма с темой "У нас сменился БИК банка". Ни в коем случае не запускайте внешние обработки, присланные по электронной почте.
22 июня 2016г. антивирусная компания "Доктор Веб" сообщила о том, что выявлен опасный вирус для 1С:Предприятия – троянец, запускающий шифровальщика-вымогателя (https://news.drweb.ru/show/?i=10034&c=5&lng=ru&p=0).
Исследованный специалистами компании "Доктор Веб" троянец 1C.Drop.1, самостоятельно распространяется по электронной почте среди зарегистрированных в базе контрагентов, заражает компьютеры с установленными бухгалтерскими приложениями 1С и запускает на них опасного троянца-шифровальщика.
1C.Drop.1 — это первый полноценный троянец-дроппер, который написан на встроенном языке программирования 1С.
Текст письма со вложенным троянцем-шифровальщиком:
Здравствуйте!
У нас сменился БИК банка.
Просим обновить свой классификатор банков.
Это можно сделать в автоматическом режиме, если Вы используете 1С Предприятие 8.
Файл - Открыть обработку обновления классификаторов из вложения.
Нажать ДА. Классификатор обновится в автоматическом режиме.
При включенном интернете за 1-2 минуты.
К письму прикреплен файл внешней обработки для программы "1С:Предприятие" с именем "ПроверкаАктуальностиКлассификатораБанков.epf". Так как тело этого модуля защищено паролем, просмотреть его исходный код стандартными средствами невозможно, т.е. антивирус не может распознать троянца. Если получатель письма последует предложенным инструкциям и откроет этот файл в программе "1С:Предприятие", на экране отобразится диалоговое окно:
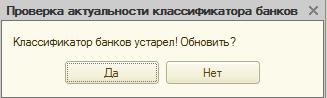
После этого прервать запуск 1C.Drop.1 будет не возможно, какую бы кнопку не нажимал пользователь. В окне программы "1С:Предприятие" появится форма с изображением танцующих котиков:

В первую очередь 1C.Drop.1 ищет в базе 1С контрагентов, где заполнены поля с адресом электронной почты. Следующим этапом он отправляет по этим адресам письма с собственной копией. Текст сообщения идентичен приведенному выше. Адрес отправителя троянец заменяет на e-mail, указанный в учетной записи пользователя 1С, если в базе не заполнен адрес, то вместо него подставляется адрес 1cport@mail.ru.
Конфигурации 1С, которые шифрует 1C.Drop.1:
"Управление торговлей, редакция 11.1"
"Управление торговлей (базовая), редакция 11.1"
"Управление торговлей, редакция 11.2"
"Управление торговлей (базовая), редакция 11.2"
"Бухгалтерия предприятия, редакция 3.0"
"Бухгалтерия предприятия (базовая), редакция 3.0"
"1С:Комплексная автоматизация 2.0"
После завершения рассылки 1C.Drop.1 извлекает, сохраняет на диск и запускает троянца-шифровальщика Trojan.Encoder.567. Троянец шифрует хранящиеся на дисках файлы 1С и требует выкуп за их расшифровку.
На данный момент код троянца версии Trojan.Encoder.567 не расшифрован. Поэтому пользователям следует проявлять особую бдительность и не отрывать полученные по электронной почте файлы в приложении "1С:Предприятие", даже если в качестве адреса отправителя значится известный адрес контрагента.
Помните, что сохранность данных на компьютере зависит только от вашей бдительности и внимательности. Если вы сами не запустите опасное приложение, то оно не нанесет ущерба.